Halaman

Arsip Blog

Powered By Blogger

Rabu, 27 Juli 2011

Pengenalan dan Cara Kerja OSPF


Yang menyebabkan OSPF menjadi terkenal adalah karena routing protokol ini notabene adalah yang paling cocok digunakan dalam jaringan lokal berskala sedang hingga enterprise. Misalnya di kantor-kantor yang menggunakan lebih dari 50 komputer beserta perangkat-perangkat lainnya, atau di perusahaan dengan banyak cabang dengan banyak klien komputer, perusahaan multinasional dengan banyak cabang di luar negeri, dan banyak lagi. Mengapa dikatakan paling cocok? Karena OSPF memiliki tingkat skalabilitas, reliabilitas, dan kompatibilitas yang tinggi. Mengapa demikian? Nanti akan dibahas satu per satu di bawah.


Selain paling cocok, kemampuan routing protokol ini juga cukup hebat dengan disertai banyak fitur pengaturan. Sebuah routing protokol dapat dikatakan memiliki kemampuan hebat selain dapat mendistribusikan informasi routing dengan baik juga harus dapat dengan mudah diatur sesuai kebutuhan penggunanya. OSPF memiliki semua ini dengan berbagai pernak-pernik pengaturan dan fasilitas di dalamnya.

OSPF memang sangat banyak penggunanya karena fitur dan kemampuan yang cukup hebat khususnya untuk jaringan internal sebuah organisasi atau perusahaan. Dibandingkan dengan RIP dan IGRP, yang sama-sama merupakan routing protokol jenis IGP (Interior Gateway Protocol), OSPF lebih powerful, skalabel, fleksibel, dan lebih kaya akan fitur.

Apa Sebenarnya OSPF?
OSPF merupakan sebuah routing protokol berjenis IGP yang hanya dapat bekerja dalam jaringan internal suatu ogranisasi atau perusahaan. Jaringan internal maksudnya adalah jaringan di mana Anda masih memiliki hak untuk menggunakan, mengatur, dan memodifikasinya. Atau dengan kata lain, Anda masih memiliki hak administrasi terhadap jaringan tersebut. Jika Anda sudah tidak memiliki hak untuk menggunakan dan mengaturnya, maka jaringan tersebut dapat dikategorikan sebagai jaringan eksternal.

Selain itu, OSPF juga merupakan routing protokol yang berstandar terbuka. Maksudnya adalah routing protokol ini bukan ciptaan dari vendor manapun. Dengan demikian, siapapun dapat menggunakannya, perangkat manapun dapat kompatibel dengannya, dan di manapun routing protokol ini dapat diimplementasikan.

OSPF merupakan routing protokol yang menggunakan konsep hirarki routing, artinya OSPF membagi-bagi jaringan menjadi beberapa tingkatan. Tingkatan-tingkatan ini diwujudkan dengan menggunakan sistem pengelompokan area. Dengan menggunakan konsep hirarki routing ini sistem penyebaran informasinya menjadi lebih teratur dan tersegmentasi, tidak menyebar ke sana ke mari dengan sembarangan.

Efek dari keteraturan distribusi routing ini adalah jaringan yang penggunaan bandwidth-nya lebih efisien, lebih cepat mencapai konvergensi, dan lebih presisi dalam menentukan rute-rute terbaik menuju ke sebuah lokasi. OSPF merupakan salah satu routing protocol yang selalu berusaha untuk bekerja demikian.

Teknologi yang digunakan oleh routing protokol ini adalah teknologi link-state yang memang didesain untuk bekerja dengan sangat efisien dalam proses pengiriman update informasi rute. Hal ini membuat routing protokol OSPF menjadi sangat cocok untuk terus dikembangkan menjadi network berskala besar. Pengguna OSPF biasanya adalah para administrator jaringan berskala sedang sampai besar. Jaringan dengan jumlah router lebih dari sepuluh buah, dengan banyak lokasi-lokasi remote yang perlu juga dijangkau dari pusat, dengan jumlah pengguna jaringan lebih dari lima ratus perangkat komputer, mungkin sudah layak menggunakan routing protocol ini.

Bagaimana OSPF Membentuk Hubungan dengan Router Lain?
Untuk memulai semua aktivitas OSPF dalam menjalankan pertukaran informasi routing, hal pertama yang harus dilakukannya adalah membentuk sebuah komunikasi dengan para router lain. Router lain yang berhubungan langsung atau yang berada di dalam satu jaringan dengan router OSPF tersebut disebut dengan neighbour router atau router tetangga.

Langkah pertama yang harus dilakukan sebuah router OSPF adalah harus membentuk hubungan dengan neighbour router. Router OSPF mempunyai sebuah mekanisme untuk dapat menemukan router tetangganya dan dapat membuka hubungan. Mekanisme tersebut disebut dengan istilah Hello protocol.

Dalam membentuk hubungan dengan tetangganya, router OSPF akan mengirimkan sebuah paket berukuran kecil secara periodik ke dalam jaringan atau ke sebuah perangkat yang terhubung langsung dengannya. Paket kecil tersebut dinamai dengan istilah Hello packet. Pada kondisi standar, Hello packet dikirimkan berkala setiap 10 detik sekali (dalam media broadcast multiaccess) dan 30 detik sekali dalam media Point-to-Point.

Hello packet berisikan informasi seputar pernak-pernik yang ada pada router pengirim. Hello packet pada umumnya dikirim dengan menggunakan multicast address untuk menuju ke semua router yang menjalankan OSPF (IP multicast 224.0.0.5). Semua router yang menjalankan OSPF pasti akan mendengarkan protokol hello ini dan juga akan mengirimkan hello packet-nya secara berkala. Cara kerja dari Hello protocol dan pembentukan neighbour router terdiri dari beberapa jenis, tergantung dari jenis media di mana router OSPF berjalan.

Cara Kerja OSPF

OSPF Bekerja pada Media Apa Saja?
Seperti telah dijelaskan pada posting sebelumnya ( OSPF - Pengenalan OSPF ), OSPF harus membentuk hubungan dulu dengan router tetangganya untuk dapat saling berkomunikasi seputar informasi routing. Untuk membentuk sebuah hubungan dengan router tetangganya, OSPF mengandalkan Hello protocol. Namun uniknya cara kerja Hello protocol pada OSPF berbeda-beda pada setiap jenis media. Ada beberapa jenis media yang dapat meneruskan informasi OSPF, masing-masing memiliki karakteristik sendiri, sehingga OSPF pun bekerja mengikuti karakteristik mereka. Media tersebut adalah sebagai berikut:

*
Broadcast Multiaccess
Media jenis ini adalah media yang banyak terdapat dalam jaringan lokal atau LAN seperti misalnya ethernet, FDDI, dan token ring. Dalam kondisi media seperti ini, OSPF akan mengirimkan traffic multicast dalam pencarian router-router neighbour-nya. Namun ada yang unik dalam proses pada media ini, yaitu akan terpilih dua buah router yang berfungsi sebagai Designated Router (DR) dan Backup Designated Router (BDR). Apa itu DR dan BDR akan dibahas berikutnya.

*
Point-to-Point
Teknologi Point-to-Point digunakan pada kondisi di mana hanya ada satu router lain yang terkoneksi langsung dengan sebuah perangkat router. Contoh dari teknologi ini misalnya link serial. Dalam kondisi Point-to-Point ini, router OSPF tidak perlu membuat Designated Router dan Back-up-nya karena hanya ada satu router yang perlu dijadikan sebagai neighbour. Dalam proses pencarian neighbour ini, router OSPF juga akan melakukan pengiriman Hello packet dan pesan-pesan lainnya menggunakan alamat multicast bernama AllSPFRouters 224.0.0.5.

*
Point-to-Multipoint
Media jenis ini adalah media yang memiliki satu interface yang menghubungkannya dengan banyak tujuan. Jaringan-jaringan yang ada di bawahnya dianggap sebagai serangkaian jaringan Point-to-Point yang saling terkoneksi langsung ke perangkat utamanya. Pesan-pesan routing protocol OSPF akan direplikasikan ke seluruh jaringan Point-to-Point tersebut.
Pada jaringan jenis ini, traffic OSPF juga dikirimkan menggunakan alamat IP multicast. Tetapi yang membedakannya dengan media berjenis broadcast multi-access adalah tidak adanya pemilihan Designated dan Backup Designated Router karena sifatnya yang tidak
meneruskan broadcast.

*
Nonbroadcast Multiaccess (NBMA)
Media berjenis Nonbroadcast multi-access ini secara fisik merupakan sebuah serial line biasa yang sering ditemui pada media jenis Point-to-Point. Namun secara faktanya, media ini dapat menyediakan koneksi ke banyak tujuan, tidak hanya ke satu titik saja. Contoh dari media ini adalah X.25 dan frame relay yang sudah sangat terkenal dalam menyediakan solusi bagi kantor-kantor yang terpencar lokasinya. Di dalam penggunaan media ini pun dikenal dua jenis penggunaan, yaitu jaringan partial mesh dan fully mesh.
OSPF melihat media jenis ini sebagai media broadcast multiaccess. Namun pada kenyataannya, media ini tidak bisa meneruskan broadcast ke titik-titik yang ada di dalamnya. Maka dari itu untuk penerapan OSPF dalam media ini, dibutuhkan konfigurasi DR dan BDR yang dilakukan secara manual. Setelah DR dan BDR terpilih, router DR akan mengenerate LSA untuk seluruh jaringan.
Dalam media jenis ini yang menjadi DR dan BDR adalah router yang memiliki koneksi langsung ke seluruh router tetangganya. Semua traffic yang dikirimkan dari router-router neighbour akan direplikasikan oleh DR dan BDR untuk masing-masing router dan dikirim dengan menggunakan alamat unicast atau seperti layaknya proses OSPF pada media Point-to-Point.


Bagaimana Proses OSPF Terjadi?
Secara garis besar, proses yang dilakukan routing protokol OSPF mulai dari awal hingga dapat saling bertukar informasi ada lima langkah. Berikut ini adalah langkah-langkahnya:

1.
Membentuk Adjacency Router
Adjacency router arti harafiahnya adalah router yang bersebelahan atau yang terdekat. Jadi proses pertama dari router OSPF ini adalah menghubungkan diri dan saling berkomunikasi dengan para router terdekat atau neighbour router. Untuk dapat membuka komunikasi, Hello protocol akan bekerja dengan mengirimkan Hello packet.

Misalkan ada dua buah router, Router A dan B yang saling berkomunikasi OSPF. Ketika OSPF kali pertama bekerja, maka kedua router tersebut akan saling mengirimkan Hello packet dengan alamat multicast sebagai tujuannya. Di dalam Hello packet terdapat sebuah field yang berisi Neighbour ID. Misalkan router B menerima Hello packet lebih dahulu dari router A. Maka Router B akan mengirimkan kembali Hello packet-nya dengan disertai ID dari Router A.

Ketika router A menerima hello packet yang berisikan ID dari dirinya sendiri, maka Router A akan menganggap Router B adalah adjacent router dan mengirimkan kembali hello packet yang telah berisi ID Router B ke Router B. Dengan demikian Router B juga akan segera menganggap Router A sebagai adjacent routernya. Sampai di sini adjacency
router telah terbentuk dan siap melakukan pertukaran informasi routing.

Contoh pembentukan adjacency di atas hanya terjadi pada proses OSPF yang berlangsung pada media Point-to-Point. Namun, prosesnya akan lain lagi jika OSPF berlangsung pada media broadcast multiaccess seperti pada jaringan ethernet. Karena media broadcast akan meneruskan paket-paket hello ke seluruh router yang ada dalam jaringan, maka adjacency router-nya tidak hanya satu. Proses pembentukan adjacency akan terus berulang sampai semua router yang ada di dalam jaringan tersebut menjadi adjacent router.

Namun apa yang akan terjadi jika semua router menjadi adjacent router? Tentu komunikasi OSPF akan meramaikan jaringan. Bandwidth jaringan Anda menjadi tidak efisien terpakai karena jatah untuk data yang sesungguhnya ingin lewat di dalamnya akan berkurang. Untuk itu pada jaringan broadcast multiaccess akan terjadi lagi sebuah proses pemilihan router yang menjabat sebagai “juru bicara” bagi router-router lainnya. Router juru bicara ini sering disebut dengan istilah Designated Router. Selain router juru bicara, disediakan juga back-up untuk router juru bicara ini. Router ini disebut dengan istilah Backup Designated Router. Langkah berikutnya adalah proses pemilihan DR dan BDR, jika memang diperlukan.


2.
Memilih DR dan BDR (jika diperlukan)
Dalam jaringan broadcast multiaccess, DR dan BDR sangatlah diperlukan. DR dan BDR akan menjadi pusat komunikasi seputar informasi OSPF dalam jaringan tersebut. Semua paket pesan yang ada dalam proses OSPF akan disebarkan oleh DR dan BDR. Maka itu, pemilihan DR dan BDR menjadi proses yang sangat kritikal. Sesuai dengan namanya, BDR merupakan “shadow” dari DR. Artinya BDR tidak akan digunakan sampai masalah terjadi pada router DR. Ketika router DR bermasalah, maka posisi juru bicara akan langsung diambil oleh router BDR. Sehingga perpindahan posisi juru bicara akan berlangsung dengan smooth.

Proses pemilihan DR/BDR tidak lepas dari peran penting Hello packet. Di dalam Hello packet ada sebuah field berisikan ID dan nilai Priority dari sebuah router. Semua router yang ada dalam jaringan broadcast multi-access akan menerima semua Hello dari semua router yang ada dalam jaringan tersebut pada saat kali pertama OSPF berjalan. Router dengan nilai Priority tertinggi akan menang dalam pemilihan dan langsung menjadi DR. Router dengan nilai Priority di urutan kedua akan dipilih menjadi BDR. Status DR dan BDR ini tidak akan berubah sampai salah satunya tidak dapat berfungsi baik, meskipun ada router lain yang baru bergabung dalam jaringan dengan nilai Priority-nya lebih tinggi.

Secara default, semua router OSPF akan memiliki nilai Priority 1. Range Priority ini adalah mulai dari 0 hingga 255. Nilai 0 akan menjamin router tersebut tidak akan menjadi DR atau BDR, sedangkan nilai 255 menjamin sebuah router pasti akan menjadi DR. Router ID biasanya akan menjadi sebuah “tie breaker” jika nilai Priority-nya sama. Jika dua buah router memiliki nilai Priority yang sama, maka yang menjadi DR dan BDR adalah router dengan nilai router ID tertinggi dalam jaringan.

Setelah DR dan BDR terpilih, langkah selanjutnya adalah mengumpulkan seluruh informasi jalur dalam jaringan.


3.
Mengumpulkan State-state dalam Jaringan
Setelah terbentuk hubungan antarrouter-router OSPF, kini saatnya untuk bertukar informasi mengenai state-state dan jalur-jalur yang ada dalam jaringan. Pada jaringan yang menggunakan media broadcast multiaccess, DR-lah yang akan melayani setiap router yang ingin bertukar informasi OSPF dengannya. DR akan memulai lebih dulu proses pengiriman ini. Namun yang menjadi pertanyaan selanjutnya adalah, siapakah yang memulai lebih dulu pengiriman data link-state OSPF tersebut pada jaringan Point-to-Point?

Untuk itu, ada sebuah fase yang menangani siapa yang lebih dulu melakukan pengiriman. Fase ini akan memilih siapa yang akan menjadi master dan siapa yang menjadi slave dalam proses pengiriman.

Router yang menjadi master akan melakukan pengiriman lebih dahulu, sedangkan router slave akan mendengarkan lebih dulu. Fase ini disebut dengan istilah Exstart State. Router master dan slave dipilih berdasarkan router ID tertinggi dari salah satu router. Ketika sebuah router mengirimkan Hello packet, router ID masing-masing juga dikirimkan ke router neighbour.

Setelah membandingkan dengan miliknya dan ternyata lebih rendah, maka router tersebut akan segera terpilih menjadi master dan melakukan pengiriman lebih dulu ke router slave. Setelah fase Exstart lewat, maka router akan memasuki fase Exchange. Pada fase ini kedua buah router akan saling mengirimkan Database Description Packet. Isi paket ini adalah ringkasan status untuk seluruh media yang ada dalam jaringan. Jika router penerimanya belum memiliki informasi yang ada dalam paket Database Description, maka router pengirim akan masuk dalam fase loading state. Fase loading state merupakan fase di mana sebuah router mulai mengirimkan informasi state secara lengkap ke router tetangganya.

Setelah loading state selesai, maka router-router yang tergabung dalam OSPF akan memiliki informasi state yang lengkap dan penuh dalam database statenya. Fase ini disebut dengan istilah Full state. Sampai fase ini proses awal OSPF sudah selesai, namun database state tidak bisa digunakan untuk proses forwarding data. Maka dari itu, router akan memasuki langkah selanjutnya, yaitu memilih rute-rute terbaik menuju ke suatu lokasi yang ada dalam database state tersebut.


4.
Memilih Rute Terbaik untuk Digunakan
Setelah informasi seluruh jaringan berada dalam database, maka kini saatnya untuk memilih rute terbaik untuk dimasukkan ke dalam routing table. Jika sebuah rute telah masuk ke dalam routing table, maka rute tersebut akan terus digunakan. Untuk memilih rute-rute terbaik, parameter yang digunakan oleh OSPF adalah Cost. Metrik Cost biasanya akan menggambarkan seberapa dekat dan cepatnya sebuah rute. Nilai Cost didapat dari perhitungan dengan rumus:
Cost of the link = 108 /Bandwidth
Router OSPF akan menghitung semua cost yang ada dan akan menjalankan algoritma Shortest Path First untuk memilih rute terbaiknya. Setelah selesai, maka rute tersebut langsung dimasukkan dalam routing table dan siap digunakan untuk forwarding data.


5.
Menjaga Informasi Routing Tetap Upto-date
Ketika sebuah rute sudah masuk ke dalam routing table, router tersebut harus juga me-maintain state database-nya. Hal ini bertujuan kalau ada sebuah rute yang sudah tidak valid, maka router harus tahu dan tidak boleh lagi menggunakannya.

Ketika ada perubahan link-state dalam jaringan, OSPF router akan melakukan flooding terhadap perubahan ini. Tujuannya adalah agar seluruh router dalam jaringan mengetahui perubahan tersebut.

Sampai di sini semua proses OSPF akan terus berulang-ulang. Mekanisme seperti ini membuat informasi rute-rute yang ada dalam jaringan terdistribusi dengan baik, terpilih dengan baik dan dapat digunakan dengan baik pula.


Jaringan Besar? Gunakan OSPF!
Sampai di sini proses dasar yang terjadi dalam OSPF sudah lebih dipahami, meskipun masih sangat dasar dan belum detail. Melihat proses terjadinya pertukaran informasi di atas, mungkin Anda bisa memprediksi bahwa OSPF merupakan sebuah routing protokol yang kompleks dan rumit. Namun di balik kerumitannya tersebut ada sebuah kehebatan yang luar biasa. Seluruh informasi state yang ditampung dapat membuat rute terbaik pasti terpilih dengan benar. Selain itu dengan konsep hirarki, Anda dapat membatasi ukuran link-state database-nya, sehingga tidak terlalu besar. Artinya proses CPU juga menjadi lebih ringan.

Resume Kelompok 13 (Dynamic Route)

Pengenalan dan Cara Kerja RIP


Routing Information Protocol atau yang dikenal RIP adalah dinamik routing protokol yang sudah cukup tua. Di ciptakan sekitar tahun 1970.
Cara kerjanya berdasarkan Distance Vector Routing Protocol, yang berarti akan mempergunakan pendekatan berapa banyak hop (lompatan) router yang akan ditempuh untuk mencapai suatu network. Dan yang akan dipilih adalah hop terpendek.
Cara Kerja

RIP bekerja dengan menginformasikan status network yang dipegang secara langsung kepada router tetangganya.

Karakteristik dari RIP:

* Distance vector routing protocol
* Hop count sebagi metric untuk memilih rute
* Maximum hop count 15, hop ke 16 dianggap unreachable
* Secara default routing update 30 detik sekali
* RIPv1 (classfull routing protocol) tidak mengirimkan subnet mask pada update
* RIPv2 (classless routing protocol) mengirimkan subnet mask pada update

Satu hal yang perlu diperhatikan adalah RIP zebra secara default mempergunakan versi 2, sedangkan Cisco versi 1.
Konfigurasi

Sama halnya dengan zebra, daemon rip dapat dikonfigur lewat 2 cara.

Konfigurasi dengan 2 cara :

1. edit langsung pada file ripd.conf

root@opera zebra# vi ripd.conf
root@opera zebra# service ripd restart

2. melalui remote vty
telnet ke port 2602

root@opera zebra# telnet 127.0.0.1 2602
Hello, this is zebra (version 0.94).
Copyright 1996-2002 Kunihiro Ishiguro.

Konfigurasi RIP sangat sederhana, secara umum hanya membutuhkan 3 entri dalam running configurasi.
Masukkan network mempunyai router tetangga RIP dan network yang akan disebarkan ke router tetangga.

ripd(config)# router rip
ripd(config-router)# network 192.168.10.0/24
ripd(config-router)# network 10.168.11.0/24
ripd(config-router)# (tekan ctrl+z)
ripd# write memory (untuk menyimpan kedalam file ripd.conf)

konfigurasi sudah selesai! silakan mencoba semoga berhasil!!

Cara Kerja RIP

Proses RIP beroperasi dari port 520 UDP; semua pesan RIP di enkapsulasi dalam sebuah segment UDP dengan kedua port source dan destination di set 520. RIP mendefinisikan 2 jenis pesan (message): Request messages dan Response messages. Request message digunakan untuk meminta router neighbor mengirimkan update. Response message membawa update. Metric yang digunakan oleh RIP adalah hop count, dengan 1 menandakan network yang terhubung langsung (directly connected) dan 16 menandakan network unreachable.

Pada saat pertama kali aktif, RIP mem-broadcast keluar sebuah paket yang membawa Request message melalui semua interface yang mengenable RIP. Proses RIP kemudian memasuki fase mendengarkan Request RIP atau mengirimkan Response message. Neighbor yang menerima pesan Request akan mengirimkan Response yang berisi tabel routing mereka.

Ketika router yang merequest menerima Response message, router akan memproses informasi yang ada didalamnya. Jika terdapat entri route tertentu yang belum dikenali, maka router akan memasukkannya kedalam tabel routing beserta address dari router yang meng-advertise paket. Jika terdapat entri route yang ternyata sudah ada didalam tabel routing, maka entri yang sudah ada akan digantikan hanya jika entri route yang baru memiliki hop count yang lebih rendah. Jika hop count yang baru lebih tinggi daripada hop count yang telah tersimpan dan paket update berasal dari router next-hop yang tersimpan dalam tabel, maka entri route akan ditandai sebagai unreachable selama waktu yang terdapat dalam holddown period. Jika holddown period telah berakhir dan neighbor yang sama masih tetap meng-advertise entri dengan hop count yang lebih tinggi tersebut, maka metric yang baru (yang lebih tinggi) akan diterima.
RIP Timers and Fitur-Fitur Kestabilan

Setelah startup, router dengan tanpa sebab akan mengirimkan Response message ke semua interface yang mengaktifkan RIP setiap 30 detik. Response message, disebut juga update, berisi seluruh tabel routing dengan pengecualian entri-entri yang ditolak oleh aturan split horizon. Update timer yang menginisiasi periode update ini menyertakan variabel random untuk mencegah terjadinya sinkronisasi. Hasilnya, waktu antara update individu dari proses RIP yang regular berkisar antara 25 sampai 35 detik. Variabel random spesifik yang digunakan oleh Cisco IOS, RIP_JITTER, mengurangi sampai dengan 15 %(4.5 detik) dari waktu update. Karena itu, update dari route Cisco bervariasi antara 25.5 sampai 30 detik. Address destination untuk update adalah address broadcast (255.255.255.255).

Beberapa timer yang lain juga digunakan dalam RIP. Seperti yang dibahas dalam protokol routing distance vector, sebuah timer yang disebut invalidation timer, yang digunakan oleh protokol distance vector digunakan untuk membatasi seberapa lama sebuah entri route dapat berada pada tabel routing tanpa di update. RIP menamakan timer ini sebagai expiration timer atau timeout. Cisco IOS menyebutnya invalid timer. Expiration timer dimulai dari 180 detik saat sebuah entri route baru dimasukkan dan akan di reset pada nilai awal setiap kali ada update yang didapat untuk entri route tersebut. Jika sebuah update untuk entri route tidak pernah diterima dalam waktu 180 detik (6 kali periode update), maka hop count dari entri route tersebut akan di set menjadi 16, yang berarti akan dianggap unreachable.

Timer yang lain, garbage collection atau flush timer, di set sebesar 240 detik, 60 detik lebih lama dari expiration timer, sebuah entri route akan di advertise dengan metric unreachable sampai flush timer ini berakhir, yang kemudian entri route akan dihapus dari tabel routing. Contoh berikut menunjukkan tabel routing yang didalamnya terdapat entri route yang ditandai sebagai unreachable tetapi belum dihapus dari tabel routing.

Mayberry#show ip route
Codes: C – connected, S – static, I – IGRP, R – RIP, M – mobile, B – BGP
D – EIGRP, EX – EIGRP external, O – OSPF, IA – OSPF inter area
E1 – OSPF external type 1, E2 – OSPF external type 2, E – EGP
i – IS-IS, L1 – IS-IS level-1, L2 – IS-IS level-2, * – candidate default
Gateway of last resort is not set
10.0.0.0 255.255.0.0 is subnetted, 4 subnets
C 10.2.0.0 is directly connected, Serial0
R 10.3.0.0 255.255.0.0 is possibly down,
routing via 10.1.1.1, Ethernet0
C 10.1.0.0 is directly connected, Ethernet0
R 10.4.0.0 [120/1] via 10.2.2.2, 00:00:00, Serial0

Timer ketiga yang dimiliki RIP adalah holddown timer. Sebuah update dengan hop count yang lebih besar daripada metric yang tersimpan dalam tabel routing akan menyebabkan entri route mengalami holddown timer selama 180 detika (6 kali periode update).

Timer-timer ini dapat dimanipulasi dengan perintah berikut:

timers basic update invalid holddown flush

Perintah ini mempengaruhi keseluruhan proses RIP. Jika timing dari salah satu router berubah, maka timing dari semua router dalam domain RIP akan berubah. Karena itu, timer-timer ini tidak seharusnya diubah dari nilai defaultnya tanpa alasan yang spesifik.

RIP mengimplementasikan split horizon with poison reverse dan triggered update. Triggered update akan terjadi setiap kali terjadi perubahan pada metric dari sebuah entri route, dan tidak seperti update regular yang terjadwal, trigered update hanya menyertakan entri-entri yang mengalami perubahan saja. Dan juga triggered update tidak menyebabkan router penerima mereset udpate timer; jika tidak, maka perubahan topologi dapat menyebabkan banyak router harus mereset update timer pada saat bersamaan dan hal itu dapat menyebabkan update regular menjadi sinkron. Untuk menghindari seringnya terjadi trigered update setelah terjadi perubahan topologi, digunakanlah sebuah timer lain. Ketika triggered update dikirimkan, maka timer ini secara random di set antara 1 dan 5 detik, dalam rentang waktu ini, triggered update yang lain tidak boleh dikirimkan.

Beberapa host boleh saja menjalankan RIP dalam mode “silent“. Dinamakan demikian karena host tersebut tidak mengirimkan update RIP, tetapi selalu mendengarkan update-update RIP dan mengupdate tabel routing mereka berdasarkan pesan yang diterima. Misalnya, mesin unix yang menggunakan routed dengan parameter -q berarti mengaktifkan RIP dalam mode silent.
Format RIP Message

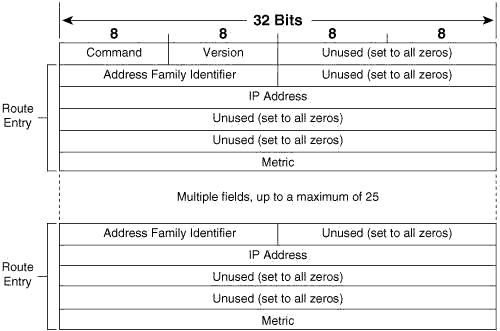
Format RIP message ditunjukkan pada gambar dibawah ini. Setiap message berisi perintah dan nomor versi dan dapat juga berisi entri-entri sampai dengan 25 entri route. Setiap entri route menyertakan IP address yang dapat dijangkau oleh route, dan hop count untuk entri route tersebut. Jika sebuah router harus mengirimkan update yang berisi lebih dari 25 entri route, maka router tersebut harus membuat RIP message lebih banyak. Ukuran inisial message sebesar 4 octet, dan setiap entri route sebesar 20 octet. Karena itu, ukuran maksimum RIP message adalah 4+(25×20)=504 octet. Jika termasuk 8-byte header UDP maka ukuran message jadi sebesar 512 octet (tidak termasuk IP header).

Command akan selalu di set 1 yang menandakan Request message, atau 2, yang menandakan Response message.

Version akan di set 1 untuk RIP versi 1.

Address Family Identifier di set 2 untuk IP. Satu-satunya pengecualian untuk field ini adalah request untuk tabel routing penuh sebuah router.

IP Address adalah address destination dari sebuah entri route. Entri ini dapat berupa address major network, sebuah subnet, atau host.

Metric adalah hop count yang akan di set antara 1 sampai 16.
Tipe Request Message

Request message RIP dapat merequest keseluruhan tabel routing atau informasi untuk entri route spesifik. Untuk kasus pertama, Request message akan memiliki entri route tunggal yang didalamnya berisi address di set nol, (0.0.0.0) dan metric 16. Mesin yang menerima request seperti ini akan memberikan tanggapan dengan cara mengirimkan pesan unicast yang berisi seluruh tabel routing kepada mesin yang merequest, kecuali entri route yang dibatasi oleh split horizon dan boundary summarization.

Beberapa proses diagnostik bisa saja membutuhkan informasi spesifik tentang sebuah atau beberapa route. Dalam kasus seperti ini, Request message akan dikirimkan dengan entri yang berisi address yang dibutuhkan. Mesin yang menerima request ini akan memproses entri-entri satu persatu, kemudian membuat Response message berdasarkan request. Jika mesin/router memiliki entri pada tabel routing yang bersesuaian dengan address yang di request, maka router akan memasukkan metric untuk entri routenya kedalam field metric. Jika tidak, maka field metric akan di set 16. Response akan memberitahukan apa yang persisnya diketahui oleh router, dengan tanpa mempertimbangkan split horizon ataupun boundary summarization.

Seperti yang telah disebutkan diatas, host/mesin bisa saja menjalankan RIP dalam mode silent. Pendekatan ini memungkinkan mesin tersebut untuk tetap menjaga tabel routing nya tetap up-to-date dengan cara mendengarkan setiap pesan update RIP dari router-router lain tanpa harus mengirimkan Response message kedalam network. Akan tetapi, untuk proses diagnostika, kemungkinan akan dibutuhkan untuk memeriksa tabel routing yang ada pada mesin silent tersebut. Karena itu RFC 1058 menetapkan bahwa jika sebuah mesin silent menerima request dari port UDP yang bukan standard 520, maka host harus memberikan response.
Classful Routing

MtPilate#show ip route
Codes: C – connected, S – static, I – IGRP, R – RIP, M – mobile, B – BGP
D – EIGRP, EX – EIGRP external, O – OSPF, IA – OSPF inter area
E1 – OSPF external type 1, E2 – OSPF external type 2, E – EGP
i – IS-IS, L1 – IS-IS level-1, L2 – IS-IS level-2, * – candidate default
Gateway of last resort is not set
10.0.0.0 255.255.0.0 is subnetted, 9 subnets
R 10.10.0.0 [120/3] via 10.5.5.1, 00:00:20, Serial1
[120/3] via 10.1.1.1, 00:00:21, Ethernet0
R 10.11.0.0 [120/3] via 10.5.5.1, 00:00:21, Serial1
[120/3] via 10.1.1.1, 00:00:21, Ethernet0
R 10.8.0.0 [120/2] via 10.1.1.1, 00:00:21, Ethernet0
[120/2] via 10.5.5.1, 00:00:21, Serial1
R 10.9.0.0 [120/2] via 10.5.5.1, 00:00:21, Serial1
[120/2] via 10.1.1.1, 00:00:21, Ethernet0
R 10.3.0.0 [120/1] via 10.1.1.1, 00:00:21, Ethernet0
[120/1] via 10.5.5.1, 00:00:21, Serial1
C 10.1.0.0 is directly connected, Ethernet0
R 10.6.0.0 [120/1] via 10.1.1.1, 00:00:21, Ethernet0
[120/1] via 10.5.5.1, 00:00:22, Serial1
R 10.7.0.0 [120/2] via 10.1.1.1, 00:00:22, Ethernet0
[120/2] via 10.5.5.1, 00:00:22, Serial1
C 10.5.0.0 is directly connected, Serial1
172.25.0.0 255.255.255.0 is subnetted, 3 subnets
R 172.25.153.0 [120/1] via 172.25.15.2, 00:00:03, Serial0
R 172.25.131.0 [120/1] via 172.25.15.2, 00:00:03, Serial0

C 172.25.15.0 is directly connected, Serial0

Ketika sebuah paket diterima oleh router yang menjalankan RIP dan router memeriksa tabel routing, maka akan ada banyak kemungkinan entri yang dieliminasi sehingga tinggal 1 entri route tunggal yang mencocoki dengan paket. Pertama, porsi network dari address destination pada paket dibaca dan tabel routing diperiksa untuk mencari entri yang mencocoki dengan porsi network tadi. Itu adalah langkah pertama untuk membaca angka network major kelas A,B, atau C yang mendefinisikan pencarian tabel untuk entri classful. Jika tidak ada entri yang cocok dengan major network tersebut maka paket akan di drop dan pesan ICMP Destination Unreachable akan dikirimkan kepada pengirim paket. Jika terdapat entri yang cocok dengan porsi network, maka subnet-subnet untuk major network tersebut akan didaftar dan diperiksa. Jika terdapat yang mencocoki maka paket akan diforwardkan. Jika tidak, paket akan di drop dan ICMP Destination Unreachable akan dikirimkan.
Classful Routing: Subnet-Subnet yang terhubung langsung (Directly Connected)

Pencarian entri route classful dapat digambarkan dengan 3 contoh berikut (berdasarkan pada tabel routing diatas):

1. Jika sebuah paket dengan address destination 192.168.35.3 diterima oleh sebuah router, maka tidak ditemukan major network 192.168.35.0 didalam tabel routing, dan paket akan di drop.
2. Jika sebuah paket dengan address destination 172.25.33.89 diterima oleh router, maka paket tersebut mencocoki dengan sebuah entri pada network kelas B 172.25.0.0/24. Subnet-subnet untuk major network ini akan di periksa; tidak terdapat subnet untuk 172.25.33.0 yang mencocoki, maka paket akan di drop.
3. Terakhir, sebuah paket yang ditujukan untuk 172.25.153.220 diterima oleh router. Kali ini paket mencocoki network 172.25.0.0/24 dan terdapat subnet yang mencocoki yakni 172.25.153.0, karena itu paket akan di forward ke address next-hop 172.25.15.2

Dari gambar format RIP message diatas dapat diketahui bahwa tidak ada ketentuan bagi RIP untuk mengadvertise subnet mask yang disertakan pada entri route. Maka, tidak ada mask yang bersesuaian dengan subnet-subnet yang terdapat pada tabel routing. Karena itu, jika sebuah router yang memiliki tabel routing seperti diatas menerima paket dengan address destination 172.25.131.23, maka router tidak mengetahui cara untuk menentukan bagian-bagian subnet bit dan host bit, atau bahkan tidak dapat mengetahui apakah address di subnet atau tidak.

Hal yang dilakukan oleh router adalah mengasumsikan bahwa mask yang dikonfigurasi pada interface yang terhubung pada network 172.25.0.0 digunakan secara konsisten dalam seluruh network. Router akan menggunakan mask-nya sendiri untuk network 172.125.0.0 untuk memperoleh subnet dari address destination. Karena hal inilah, semua subnet mask dibawah major network harus konsisten.
Classful Routing: Ringkasan

Karakteristik dari protokol routing classful adalah ia tidak mengadvertise subnet mask address. Karena itu protokol routing classful pertama kali harus mencocoki porsi network major kelas A,B, atau C dari address destination. Untuk setiap paket yang memasuki router.

1. Jika address destination termasuk anggota dari major network yang terhubung langsung, maka subnet mask yang dikonfigurasi pada interface yang terhubung pada network tersebut akan digunakan untuk menentukan subnet dari address destination. Karena itu, subnet mask yang sama harus digunakan untuk seluruh major network tersebut.
2. Jika address destination bukan anggota dari major network yang terhubung langsung, maka router akan berusaha mencocokkan hanya porsi major kelas A,B,atau C dari address destination.
MikroTik RouterOS™, merupakan sistem operasi Linux base yang diperuntukkan sebagai network router. Didesain untuk memberikan kemudahan bagi penggunanya. Administrasinya bisa dilakukan melalui Windows Application (WinBox). Selain itu instalasi dapat dilakukan pada Standard komputer PC (Personal Computer). PC yang akan dijadikan router mikrotik pun tidak memerlukan resource yang cukup besar untuk penggunaan standard, misalnya hanya sebagai gateway. Untuk keperluan beban yang besar (network yang kompleks, routing yang rumit) disarankan untuk mempertimbangkan pemilihan  resource PC yang memadai.

Sejarah MikroTik RouterOS
MikroTik adalah sebuah perusahaan kecil berkantor pusat di Latvia, bersebelahan dengan Rusia. Pembentukannya diprakarsai oleh John Trully dan Arnis Riekstins. John Trully adalah seorang berkewarganegaraan Amerika yang berimigrasi ke Latvia. Di Latvia ia berjumpa dengan Arnis, Seorang darjana Fisika dan Mekanik sekitar tahun 1995.

John dan Arnis mulai me-routing dunia pada tahun 1996 (misi MikroTik adalah me-routing seluruh dunia). Mulai dengan sistem Linux dan MS-DOS yang dikombinasikan dengan teknologi Wireless-LAN (WLAN) Aeronet berkecepatan 2 Mbps di Moldova, negara tetangga Latvia, baru kemudian melayani lima pelanggannya di Latvia.
Prinsip dasar mereka bukan membuat Wireless ISP (W-ISP), tetapi membuat program router yang handal dan dapat dijalankan diseluruh dunia. Latvia hanya merupakan tempat eksperimen John dan Arnis, karena saat ini mereka sudah membantu negara-negara lain termasuk Srilanka yang melayani sekitar 400 pengguna.

Linux yang pertama kali digunakan adalah Kernel 2.2 yang dikembangkan secara bersama-sama dengan bantuan 5-15 orang staff Research and Development (R&D) MikroTik yang sekarang menguasai dunia routing di negara-negara berkembang. Menurut Arnis, selain staf di lingkungan MikroTik, mereka juga merekrut tenega-tenaga lepas dan pihak ketiga yang dengan intensif mengembangkan MikroTik secara marathon.

JENIS-JENIS MIKROTIK
1.MikroTik RouterOS yang berbentuk software yang dapat di-download di www.mikrotik.com. Dapat diinstal pada kompuetr rumahan (PC).
2.BUILT-IN Hardware MikroTik dalam bentuk perangkat keras yang khusus dikemas dalam board router yang didalamnya sudah terinstal MikroTik RouterOS.

FITUR-FITUR MIKROTIK
1.Address List : Pengelompokan IP Address berdasarkan nama
2.Asynchronous : Mendukung serial PPP dial-in / dial-out, dengan otentikasi CHAP, PAP, MSCHAPv1 dan MSCHAPv2, Radius, dial on demand, modem pool hingga 128 ports.
3.Bonding : Mendukung dalam pengkombinasian beberapa antarmuka ethernet ke dalam 1 pipa pada koneksi cepat.

- Bridge : Mendukung fungsi bridge spinning tree, multiple bridge interface, bridging firewalling.
- Data Rate Management : QoS berbasis HTB dengan penggunaan burst, PCQ, RED, SFQ, FIFO queue, CIR, MIR, limit antar peer to peer
- DHCP : Mendukung DHCP tiap antarmuka; DHCP Relay; DHCP Client, multiple network DHCP; static and dynamic DHCP leases.
- Firewall dan NAT : Mendukung pemfilteran koneksi peer to peer, source NAT dan destination NAT. Mampu memfilter berdasarkan MAC, IP address, range port, protokol IP, pemilihan opsi protokol seperti ICMP, TCP Flags dan MSS.
- Hotspot : Hotspot gateway dengan otentikasi RADIUS. Mendukung limit data rate, SSL ,HTTPS.
- IPSec : Protokol AH dan ESP untuk IPSec; MODP Diffie-Hellmann groups 1, 2, 5; MD5 dan algoritma SHA1 hashing; algoritma enkirpsi menggunakan DES, 3DES, AES-128, AES-192, AES-256; Perfect Forwarding Secresy (PFS) MODP groups 1, 2,5

1. ISDN : mendukung ISDN dial-in/dial-out. Dengan otentikasi PAP, CHAP, MSCHAPv1 dan MSCHAPv2, Radius. Mendukung 128K bundle, Cisco HDLC, x751, x75ui, x75bui line protokol.
2. M3P : MikroTik Protokol Paket Packer untuk wireless links dan ethernet.
3. MNDP : MikroTik Discovery Neighbour Protokol, juga mendukung Cisco Discovery Protokol (CDP).
4. Monitoring / Accounting : Laporan Traffic IP, log, statistik graph yang dapat diakses melalui HTTP.
5. NTP : Network Time Protokol untuk server dan clients; sinkronisasi menggunakan system GPS.
6. Poin to Point Tunneling Protocol : PPTP, PPPoE dan L2TP Access Consentrator; protokol otentikasi menggunakan PAP, CHAP, MSCHAPv1, MSCHAPv2; otentikasi dan laporan Radius; enkripsi MPPE; kompresi untuk PPoE; limit data rate.
7. Proxy : Cache untuk FTP dan HTTP proxy server, HTTPS proxy; transparent proxy untuk DNS dan HTTP; mendukung protokol SOCKS; mendukung parent proxy; static DNS.
8. Routing : Routing statik dan dinamik; RIP v1/v2, OSPF v2, BGP v4.
9. SDSL : Mendukung Single Line DSL; mode pemutusan jalur koneksi dan jaringan.
10.Simple Tunnel : Tunnel IPIP dan EoIP (Ethernet over IP).
11.SNMP : Simple Network Monitoring Protocol mode akses read-only.
12.Synchronous : V.35, V.24, E1/T1, X21, DS3 (T3) media ttypes; sync-PPP, Cisco HDLC; Frame Relay line protokol; ANSI-617d (ANDI atau annex D) dan Q933a (CCITT atau annex A); Frame Relay jenis LMI.
13.Tool : Ping, Traceroute; bandwidth test; ping flood; telnet; SSH; packet sniffer; Dinamik DNS update.
14.UPnP : Mendukung antarmuka Universal Plug and Play.
15.VLAN : Mendukung Virtual LAN IEEE 802.1q untuk jaringan ethernet dan wireless; multiple VLAN; VLAN bridging.
16.VoIP : Mendukung aplikasi voice over IP.
17.VRRP : Mendukung Virtual Router Redudant Protocol.
18.WinBox : Aplikasi mode GUI untuk meremote dan mengkonfigurasi MikroTik RouterOS.

Mengenal Miktorik Router OS

Mikrotik RouterOS adalah perangkat lunak yang memiliki berbagai fitur pengaturan jaringan. Mikrotik ROuterOS dapat diinstall pada komputer maupun perangkat khusus lainnya, sehingga komputer dapat berfungsi sebagai router yang handal.
Berikut ini contoh dari mikrotik dalam bentuk Routerboard, dengan tipe RB450 dan RB 750
RB450

Adapun fitur dari Mikrotik Router OS itu sendiri adalah :
  • ROUTING
Static Router, Policy Router, ECMP, RIP, OSPF, BGP
  • FIREWALL
Mangle, Filter, Layer 7 Filtering, Address List, NAT
  • QUALITY OF SERVICE
Simple Queue, HTB, PFIFO, BFIFO, PCQ, SFQ, RED
  • WIRELESS NETWORK
PTP, PTMP, Nstream, Dual Nstrea, WDS
  • IP TUNNEL
PPTP, IPIP, IPSec, EoIP, L2TP, MPLS, OpenVPN
  • AUTHENTICATION
PPPoE, Hotspot, Radius
  • INTERFACE
Gigabit, Ethernet, Wireless, V35, G703, ISDN, Dial UP, Bridge, Bonding, STP, RSTP
  • SERVICES
DHCP Server, IP Poll, Web proxy, DNS Cache

Router didesain dengan system modular, sehingga dimungkinkan untuk menambah interface wireless sesuai dengan kebutuhan, hingga sebanyak jumlah slot minipci yang tersedia. Processor dan memori yang tersedia sebanding dengan kemampuan routerboard untuk mengalirkan koneksi data, baik sesuai dengan bps (bit per second) maupun pps (packet per second) nya. Tersediah pula kotak outdoor yang waterproof dengan soket Ethernet yang tahan cuaca. Ataupun kotak indoor yang ringkas untuk pemakaian didalam ruangan. Besarnya power wireless sesuai dengan jenis kartu yang digunakan. R52 dengan 65mWatt dan R52H dengan 350mWatt.

Untuk instalasi Mikrotik pada harddisk, lebih baik menggunakan Disk on Module [DOM], kenapa demikian ???
Dikarenakan Mikrotik RouterOS mengikat pada harddisk, sehingga jika terdapat kerusakan pada harddisk maka kita membutuhkan lisensi yang baru untuk menginstall pada harddisk yang baru. Disk On Module [DOM] memiliki daya tahan yang jauh lebih baik dibanding dengan harddisk. Kalaupun terjadi kerusakan pada DOM selama 1 tahun, Mikrotik Indonesia akan mengganti DOM yang baru berikut dengan lisensinya.

Berikut ini gambar dari Disk On Module [DOM]
DOM
Mikrotik merupakan solusi murah dengan fitur menarik, dengan semua fitur yang dipunya oleh Mikrotik RouterOS, hampir semua kerja pengaturan network dapat dilaksanakan.

Dikarenakan fitur yang serba ada dan harga yang murah, banyak para Internet Service Provider [ISP], menggunakan device ini untuk keperluan routing dan bandwidth management. Perusahaan-perusahaan mid-low pun sangat cocok untuk menggunakan Mikrotik RouterOS ini.
Suatu static route adalah suatu mekanisme routing yang tergantung dengan routing table (tabe; routing) dengan konfigurasi manual. Static router (yang menggunakan solusi static route) haruslah dikonfigurasi secara manual dan di-maintain secara terpisah karena tidak melakukan pertukaran informasi routing table secara dinamis dengan router-router lainnya. 
Suatu static route akan berfungsi sempurna jika routing table berisi suatu route untuk setiap jaringan di dalam internetwork yang mana dikonfigurasi secara manual oleh administrator jaringan. Setiap host pada jaringan harus dikonfigurasi untuk mengarah kepada default route atau default gateway agar cocok dengan IP address dari interface local router, di mana router memeriksa routing table dan menentukan route yang mana digunakan untuk meneruskan paket.
Static route terdiri dari perintah-perintah konfigurasi sendiri-sendiri untuk setiap route kepada router. Sebuah router hanya akan meneruskan paket kepada subnet-subnet yang hanya ada pada routing table. Sebuah router selalu mengetahui route yang bersentuhan langsung kepadanya keluar dari interface router yang mempunyai status “up and up” pada line interface dan protokolnya. Dengan menambahkan static route, sebuah router dapat diberitahukan ke mana harus meneruskan paket-paket kepada subnet-subnet yang tidak bersentuhan langsung kepadanya.
Router tabelnya diset manual dan disimpan dalam router. Seorang administrator harus meng-update route static ini secara manual ketika terjadi perubahan topologi antar jaringan (internetwork). Oleh karena itu routing static biasanya digunakan untuk membangun jaringan yang berskala kecil.


B.   Tabel Routing
Tabel routing (routing table) terdiri atas entri-entri rute dan setiap entri rute terdiri dari IP Address. Berikut adalah field dari tabel routing IPv4.
1.    Destination
Dapat berupa alamat IPv4 atau prefix alamat IPv4. Dalam Windows, kolom ini dinamakan Network Destination dalam display perintah route print.

2.    Network Mask
Subnet mask digunakan untuk menyesuaikan tujuan alamat IPv4 dari nilai paket yang dikirim dari field destination. Pada windows, kolom ini dinamakan Netmask.

3.    Next-Hop
Alamat IPv4 yang dilewati. Pada tabel router di Windows, kolom ini dinamakan Gateway.

4.    Interface
Interface jaringan yang digunakan untuk mengirim kembali paket IPv4. Dalam Windows, kolom ini berisi alamat IPv4 yang ditugaskan sebagai interface.

5.    Metric
Merupakan angka yang digunakan sebagai indikasi penggunaan route sehingga menjadi route yang terbaik di antara banyak route dengan tujuan yang sama bisa dipilih. Metric dapat menunjuk pada banyak links di jalan ke tujuan atau rute yang diinginkan untuk digunakan, tergantung banyak link.

Berikut ini adalah contoh dari tabel routing (untuk Ipv4).
 Gambar 1. Tabel Routing di Windows NT

Penjelasan dari tabel routing di atas adalah sebagai berikut.
a.    127.0.0.0 Jaringan Loopback. Tiap datagram yang dikirim ke 127.0.0.0 akan dirutekan ke 127.0.0.1 dan refleksikan balik.
b.    192.168.1.0 alamat jaringan I. Datagram yang ditujukan ke jaringan ini akan dirutekan melalui adapter 192.168.1.1.
c.    192.168.1.1 Adapter Network (NIC 1) pada router. Perhatikan datagram yang dikirimkan ke alamat ini akan dirutekan kembali ke Loopback.
d.    192.168.1.255 Alamat Broadcast untuk jaringan 192.168.1.1. Broadcast akan dirutekan ke jaringan melalui adapter 192.168.1.1.
e.    192.168.2.0 Alamat jaringan II. Datagram yang ditujukan ke jaringan ini akan dirutekan melalui adapter 192.168.2.1.
f.     192.168.2.1 Adapter Network (NIC 2) pada router. Perhatikan datagram yang dikirimkan ke alamat ini akan dirutekan kembali ke Loopback.
g.    192.168.2.255 Alamat Broadcast untuk jaringan 192.168.2.1. Broadcast akan dirutekan ke jaringan melalui adapter 192.168.2.1.
h.    224.0.0.0 Alamat multicast yang digunakan secara internal oleh WindowsNT.
i.      255.255.255.255 Alamat Broadcast Local (router tidak meneruskan broadcast ke jaringan lain).

Kondisi tabel routing seperti gambar di atas sudah bisa meneruskan paket-paket data antar segmen jaringan I ke jaringan II. Pada kasus jaringan yang lebih kompleks, entri tabel routing default belum tentu cukup untuk melakukan perutean antara segmen-segmen jaringan yang ada, sehingga entri tabel routing perlu disempurnakan. Dengan static route, hal itu bisa dilakukan dengan penambahan entri tabel routing pada router-router yang membutuhkannya yang berada pada tiap-tiap segmen jaringan.

C.   Cara Kerja Routing Static
Cara kerja static routing dapat dibagi menjadi 3 bagian:
1.    Administrator jaringan yang mengkonfigurasi router
2.    Router melakukan routing berdasarkan informasi dalam tabel routing
3.    Routing static digunakan untuk melewatkan paket data


D.   Membuat Tabel Routing Static
Berikut adalah contoh perintah route pada Windows NT.
Route [command] [Destination] mask [netmask] [gateway]
Route menerima empat opsi:
1.    add menambahkan route ke tabel
2.    delete menghapus route dari tabel
3.    change mengubah routing pada entri tabel
4.    print mencetak tabel routing
destination adalah parameter pilihan yang menyebutkan alamat jaringan tujuan yang akan disebutkan pada entri tabel routing.
mask adalah netmask dari destination.
gateway adalah parameter pilihan yang menentukan alamat IP dari gateway yang akan digunakan saat melakukan routing datagram ke tujuan.
 
Contoh topologi LAN yang akan ditambahkan static route-nya.

Pada topologi jaringan di atas, entri tabel routing pada router0 dan router1 harus ditambah dengan static route agar host pada segmen 0 dapat berkomunikasi dengan host segmen 1.
Pada router0, tambahkan static route:
C:> route add 192.168.2.0 mask 255.255.255.0 192.168.2.1
C:> route add 192.168.3.0 mask 255.255.255.0 192.168.2.2
Pada router1, tambahkan static route:
C:> route add 192.168.2.0 mask 255.255.255.0 192.168.2.2
C:> route add 192.168.1.0 mask 255.255.255.0 192.168.2.1
 Gambar 2. Route print
Maka, akan didapat route print seperti gambar di atas jika melakukan perintah route print pada cmd.

E.    Contoh Soal
Berikut adalah gambar jaringan komputer yang ingin dibahas:
Dari gambar, nampak bahwa dalam jaringan tersebut terdapat 7 segmen jaringan.
 Maka, konfigurasi IP Address-nya adalah sebagai berikut.

A: 192.168.1.0/21
      PC 0 : 192.168.1.2
      PC1: 192.168.1.3
B: 192.168.2.0/21
C: 192.168.3.0/21
D: 192.168.4.0/21
E: 192.168.5.0/21
F: 192.168.6.0/21
      PC3: 192.168.6.2
      PC4: 192.168.6.3
G: 192.168.7.0/21
      PC2: 192.168.7.2

Router 1:   NIC1: 192.168.1.1
                  NIC 2: 192.168.2.1
                  NIC 3: 192.168.4.1
Router 2:   NIC1: 192.168.2.2
                  NIC 2: 192.168.3.1
                  NIC 3: 192.168.5.1
Router 3:   NIC1: 192.168.3.2
                  NIC 2: 192.168.6.1
Router 4:   NIC1: 192.168.5.2
                  NIC 2: 192.168.7.1
                  NIC3:192.168.4.2
Perintah static route yang dapat diberikan adalah sebagai berikut ini.
PC Router 1:
C:> route add 192.168.2.0 mask 255.255.248.0 192.168.2.1
C:> route add 192.168.3.0 mask 255.255.248.0 192.168.3.1
C:> route add 192.168.6.0 mask 255.255.248.0 192.168.3.2
C:> route add 192.168.4.0 mask 255.255.248.0 192.168.4.1
C:> route add 192.168.7.0 mask 255.255.248.0 192.168.4.2

PC Router 2:
C:> route add 192.168.1.0 mask 255.255.248.0 192.168.2.1
C:> route add 192.168.4.0 mask 255.255.248.0 192.168.4.1
C:> route add 192.168.7.0 mask 255.255.248.0 192.168.4.2
C:> route add 192.168.5.0 mask 255.255.248.0 192.168.5.2
C:> route add 192.168.3.0 mask 255.255.248.0 192.168.5.1
C:> route add 192.168.6.0 mask 255.255.248.0 192.168.3.2

PC Router 3:
C:> route add 192.168.2.0 mask 255.255.248.0 192.168.3.2
C:> route add 192.168.1.0 mask 255.255.248.0 192.168.2.1
C:> route add 192.168.7.0 mask 255.255.248.0 192.168.5.2
C:> route add 192.168.7.0 mask 255.255.248.0 192.168.4.2

PC Router 4:
C:> route add 192.168.1.0 mask 255.255.248.0 192.168.4.1
C:> route add 192.168.2.0 mask 255.255.248.0 192.168.2.2
C:> route add 192.168.2.0 mask 255.255.248.0 192.168.5.2
C:> route add 192.168.3.0 mask 255.255.248.0 192.168.3.1
C:> route add 192.168.6.0 mask 255.255.248.0 192.168.3.2

Dan dapat membentuk tabel routing sebagai berikut.
Router
Destination
Mask
Net Hop
Keterangan
1
192.168.1.0
255.255.248.0
-
Direct
192.168.2.0
255.255.248.0
-
Direct
192.168.3.0
255.255.248.0
192.168.2.2
Indirect
192.168.4.0
255.255.248.0
-
Direct
192.168.5.0
255.255.248.0
192.168.2.2
Indirect
192.168.6.0
255.255.248.0
192.168.2.2
Indirect
192.168.7.0
255.255.248.0
192.168.2.2
Indirect
2
192.168.1.0
255.255.248.0
192.168.2.1
Indirect
192.168.2.0
255.255.248.0
-
Direct
192.168.3.0
255.255.248.0
-
Direct
192.168.4.0
255.255.248.0
192.168.2.1
Indirect
192.168.5.0
255.255.248.0
-
Direct
192.168.6.0
255.255.248.0
192.168.3.2
Indirect
192.168.7.0
255.255.248.0
192.168.5.2
Indirect
3
192.168.1.0
255.255.248.0
192.168.3.1
Indirect
192.168.2.0
255.255.248.0
192.168.3.1
Indirect
192.168.3.0
255.255.248.0
-
Direct
192.168.4.0
255.255.248.0
192.168.3.1
Indirect
192.168.5.0
255.255.248.0
192.168.3.1
Indirect
192.168.6.0
255.255.248.0
-
Direct
192.168.7.0
255.255.248.0
192.168.3.1
Indirect
4
192.168.1.0
255.255.248.0
192.168.4.1
Indirect
192.168.2.0
255.255.248.0
192.168.4.1
Indirect
192.168.3.0
255.255.248.0
192.168.5.1
Indirect
192.168.4.0
255.255.248.0
-
Direct
192.168.5.0
255.255.248.0
-
Direct
192.168.6.0
255.255.248.0
192.168.5.1
Indirect
192.168.7.0
255.255.248.0
-
Direct

F.    Kelebihan dan Kekurangan Router Static
1.    Keuntungan Static Route
a.    Static route lebih aman dibanding dynamic route
b.    Static route kebal dari segala usaha hacker untuk men-spoof paket dynamic routing protocols dengan maksud melakukan konfigurasi router untuk tujuan membajak traffic.

2.    Kerugian
a.    Administrasinya adalah cukup rumit dibanding dynamic routing, khususnya jika terdiri dari banyak router yang perlu dikonfigurasi secara manual
b.    Rentan terhadap kesalahan saat entri data static route dengan cara manual